SABAHA KALAN SÜRE
 News
 News
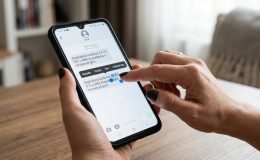
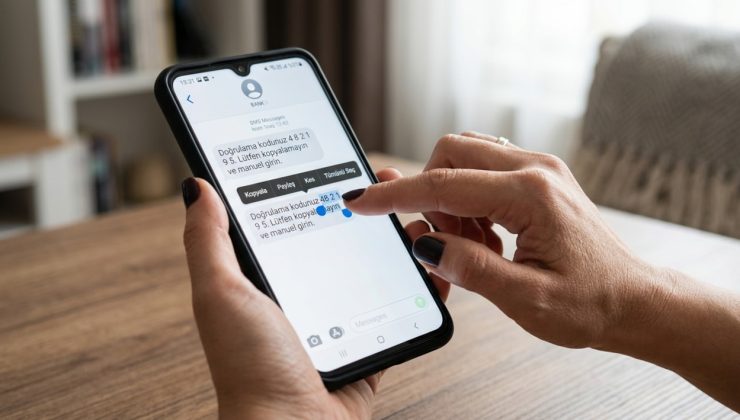
Akıllı telefonlarda bir metin kopyalandığında, bu veri geçici olarak cihazın pano hafızasında depolanıyor.
Arka planda çalışan veya güvenlik izni verilmiş bazı üçüncü taraf uygulamalar, pano içeriğini sürekli olarak taranacak şekilde programlanabiliyor.
SMS ile iletilen 4 ila 6 haneli doğrulama kodları kopyalandığı anda, pano takibi yapan zararlı kodlar bu veriyi anlık olarak çekerek siber saldırganların kontrolündeki sunuculara aktarıyor. Böylece yetkisiz erişim riski doğrudan artış gösteriyor.
Tek kullanımlık onay kodlarının güvenliğini sağlamak ve olası veri sızıntılarının önüne geçmek için şu tedbirlerin alınması tavsiye ediliyor:
Kodları kopyalamayın: SMS ile gelen şifreleri kopyala-yapıştır yapmak yerine ekrana bakarak elle girmek panoya veri kaydedilmesini önler.
Pano izinlerini sınırlandırın: Cihaz ayarları üzerinden, pano erişimine ihtiyaç duymayan uygulamaların izinleri iptal edilmelidir.
Authenticator uygulamalarına geçin: İki aşamalı doğrulamalarda SMS yerine Google Authenticator veya Microsoft Authenticator gibi zaman tabanlı kod üreten uygulamalar tercih edilmelidir.

TÜRKİYE
Az önceGÜNDEM
Az önceTÜRKİYE
Az önceTÜRKİYE
Az önceMAGAZİN
Az önceTÜRKİYE
Az önceGÜNDEM
Az önce
Veri politikasındaki amaçlarla sınırlı ve mevzuata uygun şekilde çerez konumlandırmaktayız. Detaylar için veri politikamızı inceleyebilirsiniz.